Modus Fraud Kartu Kredit melalui DANA QR Ramai, DANA Blokir Akun Terindikasi
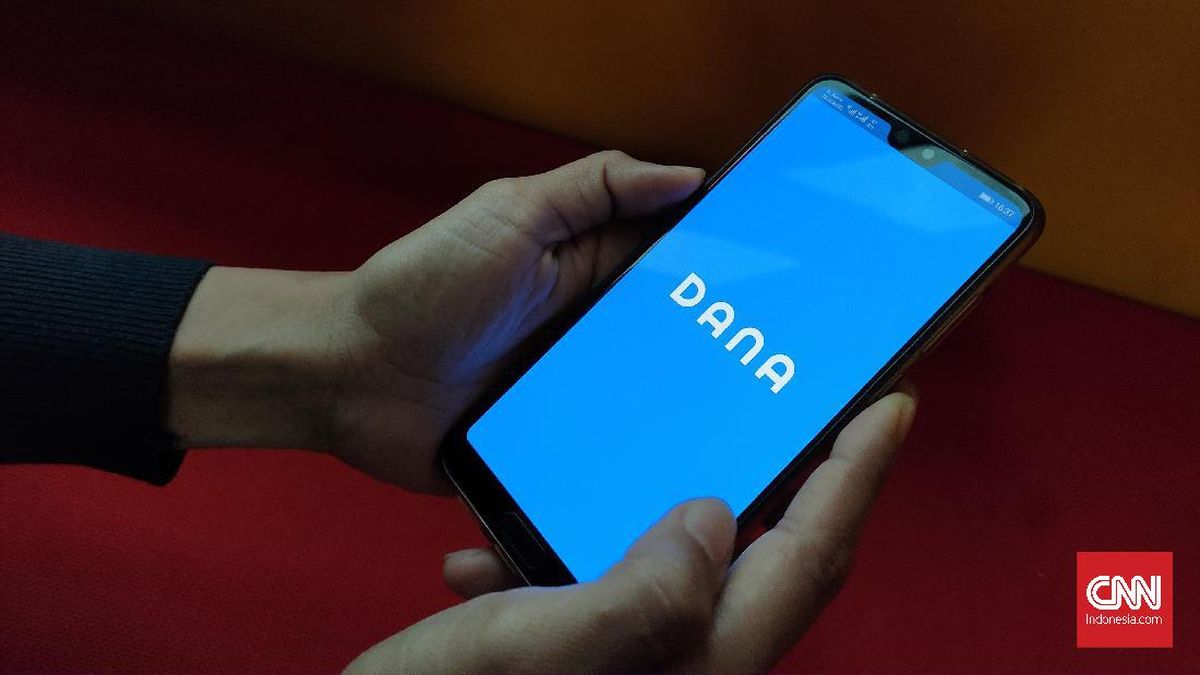
Modus fraud atau kejahatan digital yang diduga menyalahgunakan data kartu kredit melalui fitur pembayaran QR pada dompet digital DANA tengah ramai dibahas di media sosial. Sejumlah pemegang kartu kredit mengaku menerima pemberitahuan transaksi yang tidak pernah mereka lakukan. Laporan tersebut disebut melibatkan pengguna kartu kredit dari bank swasta maupun bank BUMN.
Menanggapi laporan itu, DANA menyampaikan permintaan maaf kepada para korban dan memastikan telah mengambil sejumlah langkah penanganan. Perusahaan juga menyatakan komitmennya untuk menindaklanjuti setiap laporan serta memperkuat sistem keamanan guna mencegah kejadian serupa.
DANA Blokir Akun yang Terindikasi Disalahgunakan
Director of Communications DANA Indonesia Olavina Harahap mengatakan perusahaan telah memblokir akun-akun DANA yang terindikasi digunakan dalam aksi fraud. Langkah tersebut dilakukan setelah muncul laporan mengenai transaksi kartu kredit melalui pembayaran QR yang tidak dikenali oleh pemilik kartu.
“DANA berkomitmen menindaklanjuti setiap laporan dan terus memperkuat keamanan sistem untuk melindungi pengguna,” ujar Olavina dalam keterangannya, seperti dikutip dari Antara, Selasa (22/9).
Selain memblokir akun yang dicurigai, DANA juga berkoordinasi dengan bank penerbit kartu untuk mengupayakan pengembalian dana secara penuh kepada korban. Proses tersebut dilakukan berdasarkan kebijakan DANA Protection yang mengatur perlindungan transaksi.
Perusahaan turut menyatakan akan terus memperkuat sistem keamanan. Upaya ini ditujukan untuk meningkatkan perlindungan bagi pengguna dan mengurangi kemungkinan terulangnya kasus serupa di kemudian hari.
Prosedur Pengaduan bagi Korban
DANA meminta pemilik kartu kredit yang merasa terdampak untuk terlebih dahulu menghubungi bank penerbit. Langkah ini diperlukan untuk menyanggah atau melaporkan transaksi yang tidak dilakukan oleh pemilik kartu.
Setelah menghubungi bank, korban diminta mengirimkan nama bank dan nomor laporan yang diperoleh dari bank melalui pesan langsung atau direct message ke akun Instagram resmi DANA, yaitu @dana.id.
Pengembalian Dana Diproses Setelah Verifikasi
DANA menyatakan akan melakukan verifikasi terhadap laporan yang diterima. Setelah proses tersebut selesai, perusahaan akan memproses pengembalian dana atau limit kepada bank penerbit dalam waktu 24 jam.
Namun, pengembalian dana atau limit ke kartu kredit akan tercantum pada lembar tagihan berikutnya. Waktu pencantuman tersebut tetap mengikuti prosedur dan kebijakan masing-masing bank penerbit.
Dalam penanganan kasus ini, DANA juga mengingatkan pengguna untuk menjaga kerahasiaan informasi kartu kredit. Pengguna diminta tidak memberikan data sensitif kepada pihak lain, termasuk PIN, kode OTP, CVV, kata sandi, dan nomor kartu kredit secara lengkap.
Keluhan Pengguna Ramai di Media Sosial
Sebelum DANA memberikan tanggapan, pembahasan mengenai dugaan pembobolan kartu kredit melalui DANA QR telah ramai di media sosial Threads. Sejumlah pengguna mengaku menerima notifikasi transaksi melalui QR, meskipun tidak pernah melakukan pembayaran tersebut.
Salah satu pengguna kartu kredit dari bank swasta mengaku tidak pernah menggunakan dompet digital DANA. Meski demikian, kartu kreditnya disebut tiba-tiba digunakan untuk transaksi melalui QR di DANA.
Pengguna kartu kredit dari salah satu bank BUMN juga menyampaikan pengalaman serupa. Ia menerima notifikasi pembayaran menggunakan QR, padahal tidak melakukan transaksi tersebut.
Data Kartu Kredit Diduga Menjadi Kunci
Pakar keamanan siber dari Vaksincom, Alfons Tanujaya, menjelaskan bahwa modus tersebut dapat terjadi apabila pelaku telah menguasai data kartu kredit korban. Menurutnya, seseorang tidak harus memiliki akun DANA untuk menjadi korban karena pelaku hanya membutuhkan data kartu.
“Korban tidak perlu punya akun DANA untuk menjadi korban. Yang dipakai hanya data kartunya,” kata Alfons, yang juga menjabat Wakil Ketua Umum 2 Asosiasi Pengusaha Teknologi Informasi dan Komunikasi Nasional (Aptiknas), seperti dilansir Antara.
Alfons menyebut beberapa informasi yang dapat dieksploitasi pelaku, antara lain nomor kartu, masa berlaku, CVV, dan nama pemilik kartu. Data tersebut diperkirakan dapat diperoleh melalui berbagai metode, seperti serangan infostealer atau malware pada aplikasi bajakan, web skimming, hingga phishing.
Kesimpulan
Dugaan fraud kartu kredit melalui pembayaran QR di DANA menunjukkan pentingnya penanganan cepat terhadap transaksi yang tidak dikenali. DANA telah memblokir akun yang terindikasi disalahgunakan, berkoordinasi dengan bank penerbit, serta menyiapkan proses pengembalian dana sesuai hasil verifikasi dan kebijakan bank.
Di sisi lain, pemilik kartu kredit perlu segera melaporkan transaksi mencurigakan kepada bank penerbit dan mengikuti prosedur pengaduan yang telah disampaikan DANA. Penguatan sistem keamanan serta kewaspadaan dalam menjaga data kartu menjadi langkah penting untuk mencegah penyalahgunaan serupa kembali terjadi.
Sumber: Cnnindonesia



Post Comment