Kaspersky Ungkap Kampanye Phishing yang Menyamar sebagai Zoom dan DocuSign
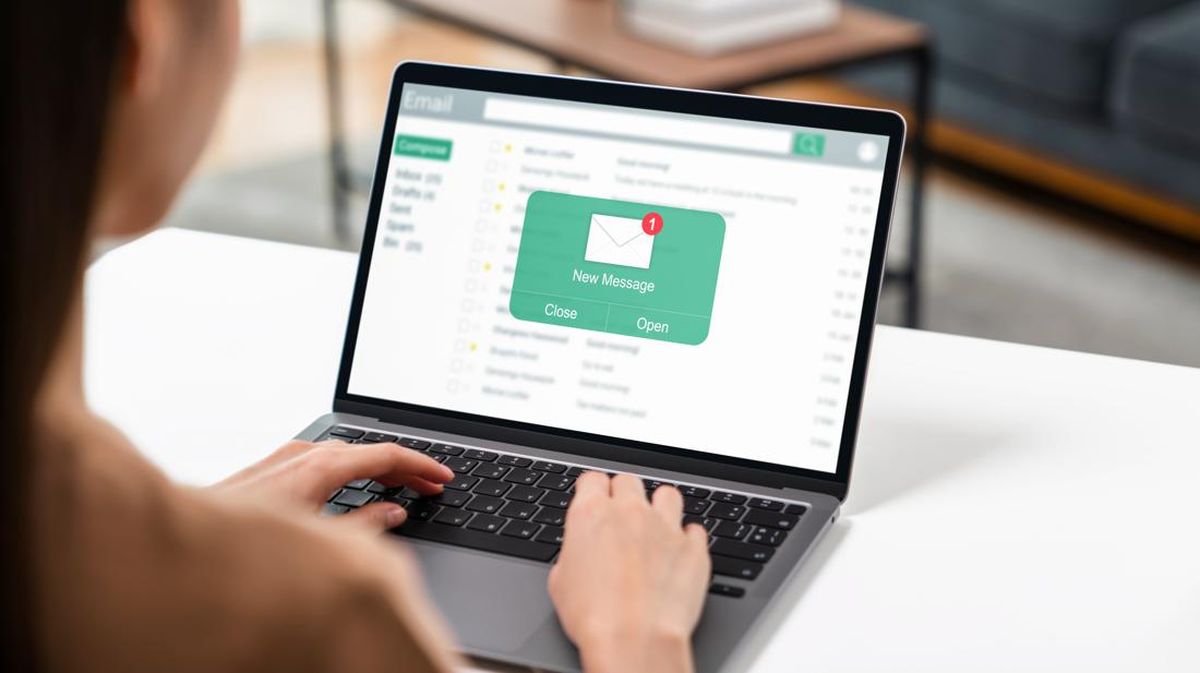
Kaspersky mengungkap kampanye email phishing yang menyasar sejumlah perusahaan di berbagai wilayah dunia. Dalam kampanye tersebut, penjahat siber menyamarkan pesan mereka seolah-olah berasal dari dua layanan yang banyak digunakan di lingkungan perusahaan, yakni Zoom dan DocuSign.
Kampanye ini terdeteksi pada pekan-pekan awal setelah musim liburan. Para pelaku memanfaatkan skema phishing konvensional dengan mengirimkan email yang tampak seperti komunikasi resmi dari merek ternama. Tujuannya adalah mendorong penerima membuka tautan berbahaya atau mengisi informasi sensitif.
Berdasarkan laporan Kaspersky, lebih dari seribu email phishing telah terdeteksi sebagai bagian dari kampanye tersebut hingga 11 September 2026. Temuan ini menunjukkan bahwa metode lama yang mengandalkan penyamaran identitas masih digunakan karena dinilai berpotensi mengecoh penerima, terutama karyawan perusahaan.
Gelombang Pertama Menyamar sebagai DocuSign
Gelombang pertama kampanye phishing dilakukan dengan menyamar sebagai komunikasi resmi dari DocuSign. Email-email tersebut dikirimkan ke akun perusahaan di sejumlah wilayah, termasuk Timur Tengah, Amerika Latin, Eropa Barat, Rusia, Armenia, dan Azerbaijan.
Setiap pesan yang dikirimkan memuat tautan phishing. Tautan tersebut dirancang untuk mengarahkan korban ke halaman yang dapat mencuri kredensial, seperti informasi akun yang digunakan untuk mengakses layanan tertentu.
Dengan menggunakan nama DocuSign, pelaku berupaya menciptakan kesan bahwa email tersebut berkaitan dengan aktivitas perusahaan. Nama merek yang umum digunakan di lingkungan bisnis dinilai dapat membuat penerima lebih mudah percaya terhadap isi pesan.
Gelombang Kedua Menggunakan Nama Zoom
Lebih dari sepekan setelah gelombang pertama, Kaspersky menemukan kampanye serupa yang mengatasnamakan Zoom. Dalam skema ini, pelaku mengirimkan notifikasi melalui email yang memperingatkan pengguna bahwa akun mereka akan dinonaktifkan.
Peringatan mengenai penonaktifan akun digunakan sebagai umpan untuk mendorong penerima segera mengambil tindakan. Email tersebut menyertakan tautan yang mengarah ke halaman pencurian kredensial.
Selain tautan phishing, kampanye ini juga memanfaatkan formulir tersemat. Formulir tersebut meminta korban memasukkan informasi pribadi serta detail kartu kredit. Dengan demikian, pelaku tidak hanya berusaha memperoleh kredensial, tetapi juga menargetkan data sensitif lainnya.
Phishing Sederhana Masih Efektif
Manajer Grup Perlindungan Ancaman Email Kaspersky, Andrey Kovtun, mengatakan bahwa metode phishing konvensional yang menyamar sebagai merek besar masih efektif untuk mengelabui korban. Sasaran dari kampanye seperti ini, menurutnya, terutama adalah karyawan yang menerima banyak email setiap hari.
Di tengah padatnya arus komunikasi elektronik, karyawan dapat saja tidak menyadari tanda-tanda mencurigakan dalam sebuah pesan. Kondisi tersebut meningkatkan kemungkinan seseorang secara tidak sengaja membuka tautan phishing atau mengikuti instruksi yang terdapat di dalam email.
“Metode phishing lama yang sederhana masih terus digunakan, dan terkadang kesederhanaan semacam itu justru efektif karena karyawan bisa saja melewatkan tanda-tanda phishing di tengah membanjirnya email yang masuk,” ujar Kovtun dalam keterangan resmi pada Rabu (16/9).
Penggunaan nama Zoom dan DocuSign juga bukan tanpa alasan. Kedua merek tersebut dikenal dan umum digunakan dalam kegiatan perusahaan. Pelaku penipuan memanfaatkan reputasi merek besar untuk membuat pesan palsu terlihat lebih kredibel di mata penerima.
Peran Solusi Keamanan Perusahaan
Kovtun menilai modus sederhana seperti ini semestinya dapat terdeteksi oleh solusi keamanan khusus. Dengan begitu, perlindungan siber perusahaan tidak hanya bergantung pada kemampuan setiap karyawan dalam mengenali email mencurigakan.
Menurutnya, taktik dengan tingkat teknologi yang rendah sekalipun tetap perlu diantisipasi melalui sistem keamanan yang sesuai. Langkah tersebut penting agar potensi ancaman tidak sepenuhnya dibebankan kepada faktor manusia.
Kesimpulan
Kampanye phishing yang menyamar sebagai Zoom dan DocuSign menunjukkan bahwa penjahat siber masih mengandalkan teknik lama untuk menargetkan perusahaan. Gelombang pertama menggunakan identitas DocuSign dan menyebarkan tautan pencurian kredensial, sedangkan gelombang berikutnya mengatasnamakan Zoom dengan ancaman penonaktifan akun serta formulir yang meminta data pribadi dan detail kartu kredit.
Dengan lebih dari seribu email terdeteksi hingga 11 September 2026, kampanye ini menjadi pengingat bahwa pesan yang tampak sederhana tetap dapat menimbulkan risiko. Ke depan, perusahaan perlu memastikan ancaman semacam ini dapat dikenali oleh solusi keamanan khusus, sehingga perlindungan terhadap email phishing tidak hanya bergantung pada kewaspadaan karyawan.
Sumber: Cnnindonesia



Post Comment